Domain behandlungsmöglichkeit.de kaufen?
Wir ziehen mit dem Projekt
behandlungsmöglichkeit.de um.
Sind Sie am Kauf der Domain
behandlungsmöglichkeit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain behandlungsmöglichkeit.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
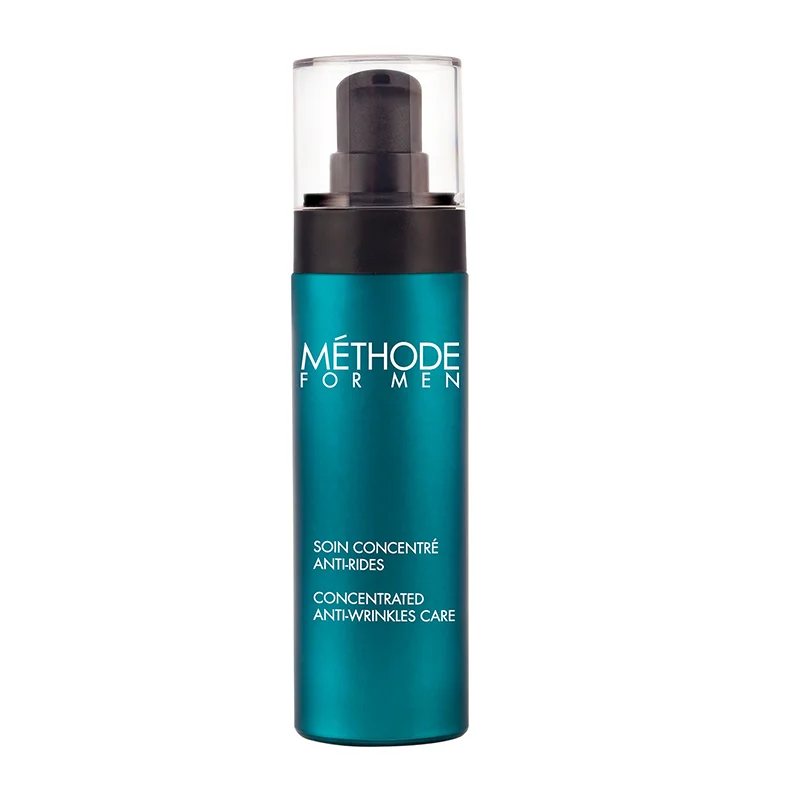
Methode Jeanne Piaubert Methode for Men Soin Concentré Anti-Rides, 50ml 800149Revitalisieren Sie Ihre Haut mit dem Methode for Men Soin Concentré Anti-Rides Entdecken Sie die Kraft der Anti-Aging-Pflege mit dem Methode for Men Soin Concentré Anti-Rides von Méthode Jeanne Piaubert. Dieses innovative Konzentrat wurde speziell für die Bedürfnisse der Männerhaut entwickelt und bietet eine intensive Pflege, die Falten sichtbar reduziert und die Haut strafft. Mit wertvollen Inhaltsstoffen wie Inca Inchi Extrakt und Polyphenolen aus Kiefernrinde wird Ihre Haut nicht nur genährt, sondern auch vor schädlichen Umwelteinflüssen geschützt.Hauttyp: Geeignet für alle Hauttypen, insbesondere für reife und anspruchsvolle Haut. Ihre Vorteile im Überblick: Intensive Faltenreduktion: Das Konzentrat füllt Falten auf und sorgt für eine sichtbar glattere Haut. Antioxidative Wirkung: Schützt die Haut vor oxidativem Stress und Umwelteinflüssen. Feuchtigkeitsspendend: Nährt die Haut tiefenwirksam und sorgt für ein geschmeidiges Hautgefühl. Leichte Textur: Das seidig glatte, nicht fettende Konzentrat zieht schnell ein und hinterlässt keine Rückstände. Anwendung: Tragen Sie das Methode for Men Soin Concentré Anti-Rides morgens und/oder abends auf das gereinigte Gesicht auf. Massieren Sie das Konzentrat sanft in die Haut ein, bis es vollständig eingezogen ist. Für optimale Ergebnisse kombinieren Sie die Anwendung mit Ihrer gewohnten Pflegeroutine.57,00 €*Versand: 1,00 €Sichere Weiterleitung zum Anbieter
-
Hagstrom, Robert G.: Warren Buffett: Sein Weg. Seine Methode. Seine Strategie.Warren Buffett: Sein Weg. Seine Methode. Seine Strategie. , In der komplett überarbeiteten, dritten Aufl age seines Bestsellers (über 1,2 Millionen verkaufte Exemplare) stellt Robert G. Hagstrom Warren Buffetts Investment-Methode vor und verdeutlicht sie anhand vieler Beispiele. Alle wichtigen Käufe in der Karriere von Warren Buffett werden skizziert und analysiert. Auch ganz normale Investoren können so von der Erfahrung und den Erfolgen des größten Investors aller Zeiten profitieren. Hagstrom wirft einen Blick auf den Menschen Buffett und seinen Ansatz des Value Investing, den er weltweit populär gemacht hat. In der dritten Auflage werden außerdem die neuesten Akquisitionen und Investitionen unter die Lupe genommen. Neu ist ebenfalls der Themenkomplex Behavioral Finance: Wie kann ich als Investor all jene psychologischen Fallen umgehen, die einem langfristigen Anlageerfolg im Weg stehen? , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Auflage: 3., komplett überarbeitete Ausgabe, Nachdruck, Erscheinungsjahr: 20160415, Produktform: Leinen, Autoren: Hagstrom, Robert G., Übersetzung: Neumüller, Egbert, Edition: REV, Auflage/Ausgabe: 3., komplett überarbeitete Ausgabe, Nachdruck, Seitenzahl/Blattzahl: 352, Keyword: Buffett; Investor; Karriere; Politik; Value Investing, Fachschema: Buffett, Warren~Investment~Anlage (finanziell) - Geldanlage~Kapitalanlage~Anlage (finanziell) / Wertpapier~Börse / Wertpapier~Effekten~Wertpapier, Fachkategorie: Anlagen und Wertpapiere, Thema: Orientieren, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, Fachkategorie: Biografien: Wirtschaft und Industrie, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Länge: 222, Breite: 151, Höhe: 35, Gewicht: 593, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783942888455, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 135792124,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen Vorgehensweise und Herangehensweise?
Die Vorgehensweise bezieht sich auf den konkreten Ablauf oder die Schritte, die unternommen werden, um ein bestimmtes Ziel zu erreichen. Die Herangehensweise hingegen bezieht sich auf die allgemeine Methode oder den Ansatz, den man wählt, um ein Problem anzugehen oder eine Aufgabe zu erledigen. Die Vorgehensweise ist also spezifischer und detaillierter, während die Herangehensweise allgemeiner und umfassender ist. **
-
Wie lautet die Vorgehensweise zur Lösung dieser Rechnung?
Um diese Rechnung zu lösen, müssen Sie zuerst die gegebenen Zahlen und Operationen identifizieren. Führen Sie dann die Operationen in der richtigen Reihenfolge aus, wobei Sie die mathematischen Regeln beachten. Überprüfen Sie abschließend Ihre Lösung, um sicherzustellen, dass sie korrekt ist. **


Ist dies die richtige Vorgehensweise für die Durcharbeitung der Therapie?
Es ist schwierig, diese Frage pauschal zu beantworten, da die richtige Vorgehensweise für die Durcharbeitung der Therapie von verschiedenen Faktoren abhängt, wie z.B. der Art der Therapie, den individuellen Bedürfnissen und Zielen des Patienten und der Einschätzung des Therapeuten. Es ist wichtig, dass Therapieprozess individuell angepasst wird und regelmäßig überprüft wird, ob die gewählte Vorgehensweise effektiv ist. Eine offene Kommunikation zwischen Therapeut und Patient ist dabei entscheidend. **
Was ist deine persönliche Herangehensweise oder Methode beim Beten?
Ich bete täglich, um Dankbarkeit auszudrücken, um Führung und Stärke zu erbitten und um um Vergebung zu bitten. Ich praktiziere stille Meditation, um mich zu zentrieren und meine Verbindung zum Göttlichen zu vertiefen. Ich bete auch für andere Menschen und um Frieden in der Welt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Michlbauer Methode 2Für alle Altersgruppen (Schüler von 7 - 77 Jahre), Für alle gängigen Harmonika-Modelle, Keine Noten - sondern Griffschrift (5-Finger), Methodischer Aufbau (Schritt-für-Schritt-Anleitung), Größte Auswahl an Spielliteratur (von ganz leicht bis anspruchsvoll),47,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Methode Jeanne Piaubert Methode for Men Soin Concentré Anti-Rides, 50ml 800149Revitalisieren Sie Ihre Haut mit dem Methode for Men Soin Concentré Anti-Rides Entdecken Sie die Kraft der Anti-Aging-Pflege mit dem Methode for Men Soin Concentré Anti-Rides von Méthode Jeanne Piaubert. Dieses innovative Konzentrat wurde speziell für die Bedürfnisse der Männerhaut entwickelt und bietet eine intensive Pflege, die Falten sichtbar reduziert und die Haut strafft. Mit wertvollen Inhaltsstoffen wie Inca Inchi Extrakt und Polyphenolen aus Kiefernrinde wird Ihre Haut nicht nur genährt, sondern auch vor schädlichen Umwelteinflüssen geschützt.Hauttyp: Geeignet für alle Hauttypen, insbesondere für reife und anspruchsvolle Haut. Ihre Vorteile im Überblick: Intensive Faltenreduktion: Das Konzentrat füllt Falten auf und sorgt für eine sichtbar glattere Haut. Antioxidative Wirkung: Schützt die Haut vor oxidativem Stress und Umwelteinflüssen. Feuchtigkeitsspendend: Nährt die Haut tiefenwirksam und sorgt für ein geschmeidiges Hautgefühl. Leichte Textur: Das seidig glatte, nicht fettende Konzentrat zieht schnell ein und hinterlässt keine Rückstände. Anwendung: Tragen Sie das Methode for Men Soin Concentré Anti-Rides morgens und/oder abends auf das gereinigte Gesicht auf. Massieren Sie das Konzentrat sanft in die Haut ein, bis es vollständig eingezogen ist. Für optimale Ergebnisse kombinieren Sie die Anwendung mit Ihrer gewohnten Pflegeroutine.57,00 €*Versand: 1,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Hagstrom, Robert G.: Warren Buffett: Sein Weg. Seine Methode. Seine Strategie.Warren Buffett: Sein Weg. Seine Methode. Seine Strategie. , In der komplett überarbeiteten, dritten Aufl age seines Bestsellers (über 1,2 Millionen verkaufte Exemplare) stellt Robert G. Hagstrom Warren Buffetts Investment-Methode vor und verdeutlicht sie anhand vieler Beispiele. Alle wichtigen Käufe in der Karriere von Warren Buffett werden skizziert und analysiert. Auch ganz normale Investoren können so von der Erfahrung und den Erfolgen des größten Investors aller Zeiten profitieren. Hagstrom wirft einen Blick auf den Menschen Buffett und seinen Ansatz des Value Investing, den er weltweit populär gemacht hat. In der dritten Auflage werden außerdem die neuesten Akquisitionen und Investitionen unter die Lupe genommen. Neu ist ebenfalls der Themenkomplex Behavioral Finance: Wie kann ich als Investor all jene psychologischen Fallen umgehen, die einem langfristigen Anlageerfolg im Weg stehen? , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Auflage: 3., komplett überarbeitete Ausgabe, Nachdruck, Erscheinungsjahr: 20160415, Produktform: Leinen, Autoren: Hagstrom, Robert G., Übersetzung: Neumüller, Egbert, Edition: REV, Auflage/Ausgabe: 3., komplett überarbeitete Ausgabe, Nachdruck, Seitenzahl/Blattzahl: 352, Keyword: Buffett; Investor; Karriere; Politik; Value Investing, Fachschema: Buffett, Warren~Investment~Anlage (finanziell) - Geldanlage~Kapitalanlage~Anlage (finanziell) / Wertpapier~Börse / Wertpapier~Effekten~Wertpapier, Fachkategorie: Anlagen und Wertpapiere, Thema: Orientieren, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, Fachkategorie: Biografien: Wirtschaft und Industrie, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Länge: 222, Breite: 151, Höhe: 35, Gewicht: 593, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783942888455, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 135792124,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Vorgehensweise und Herangehensweise?
Die Vorgehensweise bezieht sich auf den konkreten Ablauf oder die Schritte, die unternommen werden, um ein bestimmtes Ziel zu erreichen. Die Herangehensweise hingegen bezieht sich auf die allgemeine Methode oder den Ansatz, den man wählt, um ein Problem anzugehen oder eine Aufgabe zu erledigen. Die Vorgehensweise ist also spezifischer und detaillierter, während die Herangehensweise allgemeiner und umfassender ist. **
-
Wie lautet die Vorgehensweise zur Lösung dieser Rechnung?
Um diese Rechnung zu lösen, müssen Sie zuerst die gegebenen Zahlen und Operationen identifizieren. Führen Sie dann die Operationen in der richtigen Reihenfolge aus, wobei Sie die mathematischen Regeln beachten. Überprüfen Sie abschließend Ihre Lösung, um sicherzustellen, dass sie korrekt ist. **
-
Ist dies die richtige Vorgehensweise für die Durcharbeitung der Therapie?
Es ist schwierig, diese Frage pauschal zu beantworten, da die richtige Vorgehensweise für die Durcharbeitung der Therapie von verschiedenen Faktoren abhängt, wie z.B. der Art der Therapie, den individuellen Bedürfnissen und Zielen des Patienten und der Einschätzung des Therapeuten. Es ist wichtig, dass Therapieprozess individuell angepasst wird und regelmäßig überprüft wird, ob die gewählte Vorgehensweise effektiv ist. Eine offene Kommunikation zwischen Therapeut und Patient ist dabei entscheidend. **
-
Was ist deine persönliche Herangehensweise oder Methode beim Beten?
Ich bete täglich, um Dankbarkeit auszudrücken, um Führung und Stärke zu erbitten und um um Vergebung zu bitten. Ich praktiziere stille Meditation, um mich zu zentrieren und meine Verbindung zum Göttlichen zu vertiefen. Ich bete auch für andere Menschen und um Frieden in der Welt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.